Sécurité & Gouvernance IA
Définissez comment l'IA utilise vos données et agit.
Un projet d'IA soulève des questions précises sur les informations utilisées, les personnes qui y accèdent, les actions que le système peut mener et la responsabilité de chacun. Nous traitons ces questions avec vous dès le cadrage, car les réponses dépendent de votre environnement et du périmètre du projet.
Quatre questions à trancher avant de déployer.
De quelles informations le système a-t-il besoin ?
Nous listons les sources nécessaires à la tâche, et seulement celles-là. Les informations sensibles sont repérées dès le départ, pour décider si elles sont exclues, masquées ou traitées dans un environnement dédié.
Qui peut y accéder ?
Le système reçoit les seuls droits utiles à sa tâche et applique vos règles d'accès internes, si bien que chaque utilisateur ne voit que ce que ses propres droits lui permettent de consulter.
Quelles actions le système peut-il mener ?
Consulter, rédiger, modifier un enregistrement et envoyer un message sont des autorisations distinctes. Nous les fixons une par une, avec la validation humaine qui s'applique à chacune.
Qui vérifie les résultats et les exceptions ?
Une personne de votre équipe est responsable du système au quotidien. Elle valide les actions prévues, traite les exceptions qu'il lui transmet et décide des ajustements, avec notre appui.
Certaines réponses relèvent de vos politiques internes, d'autres des conditions des fournisseurs, d'autres encore de la configuration technique. Le projet fixe dès le départ qui décide de quoi.
Nous décrivons le parcours de vos données, de la source à la suppression.
Pour chaque projet, nous décrivons le parcours de trois ensembles que l'on confond souvent, avec pour chacun sa finalité, son lieu de stockage, ses destinataires et sa durée de conservation. Nous vérifions aussi les conditions de chaque fournisseur avant de le retenir, notamment la conservation des données et leur usage pour l'entraînement.
Un hébergement choisi projet par projet.
Le choix de l'hébergement dépend de la sensibilité de vos données, de la qualité attendue des réponses, du volume à traiter et de votre capacité à exploiter un serveur. Votre propre infrastructure vous donne le plus de contrôle, en revanche elle demande davantage de ressources et de maintenance de votre côté. Quant au modèle d'IA, nous ne dépendons d'aucun fournisseur, donc nous choisissons avec vous, parmi les modèles disponibles sur le marché, celui qui convient au besoin, en tenant compte de l'emplacement des données, de la qualité, des frais d'usage et des performances.
Chaque contrôle a son responsable.
Accès et actions autorisées
Le système reçoit les seuls accès utiles à sa tâche, et chaque action qu'il peut mener figure dans une liste que vous validez. Votre équipe informatique accorde et retire ces accès.
ResponsableVotre équipe informatique
Validation humaine et exceptions
Les actions qui engagent votre entreprise attendent l'accord d'une personne habilitée. Les cas incomplets ou hors cadre passent à un collaborateur, et votre responsable métier désigne qui valide quoi.
ResponsableVotre responsable métier
Journaux et suivi
Les actions du système sont enregistrées, avec les informations utilisées et le nom de la personne qui a validé. Ces journaux permettent de comprendre une décision après coup, et leur durée de conservation est fixée dans le projet.
ResponsableNotre équipe
Évaluation et revue des changements
Toute modification des consignes, des connexions ou du modèle passe d'abord par un environnement de développement distinct, où elle est testée sur les cas d'évaluation. Vous validez les changements qui modifient le comportement du système.
ResponsableVous
Incidents et responsables
En cas d'incident, le responsable désigné peut suspendre le système ou retirer un accès sans attendre. Nous analysons ensuite la cause avec vous, selon le partage des rôles fixé au contrat.
ResponsableLe responsable désigné
Nous ne contrôlons pas l'infrastructure de vos fournisseurs, c'est pourquoi le contrat précise par écrit la part de chacun, entre votre équipe, la nôtre et les fournisseurs retenus.
Des décisions écrites, que vous relisez et validez.
Schéma
Les flux de données et l'architecture
Validé par
Un document montre les sources, les traitements, les lieux de stockage et les fournisseurs concernés. Vous le validez, et il peut servir à vos propres démarches internes ou réglementaires.
Matrice
Les règles d'accès et de validation
Validé par
Une matrice indique, pour chaque action, qui peut l'exécuter, qui doit la valider et ce qui est interdit au système. Votre responsable métier et votre équipe informatique la valident.
Plan
Le plan d'évaluation et de suivi
Validé par
Ce plan fixe les cas de test, les indicateurs suivis après la mise en service et la fréquence des revues. Il précise aussi ce qui déclenche une alerte ou une suspension.
Procédure
Les rôles et la procédure de changement
Validé par
Ce document nomme les responsables de chaque côté et décrit comment une modification est demandée, testée, validée, puis mise en production.
Selon le périmètre, un projet comprend tout ou partie de ces documents. Ils décrivent votre système et vos décisions, et ne constituent pas une certification.
Un exemple de contrôles mis en place.
Distribution multi-boutiques
NYS
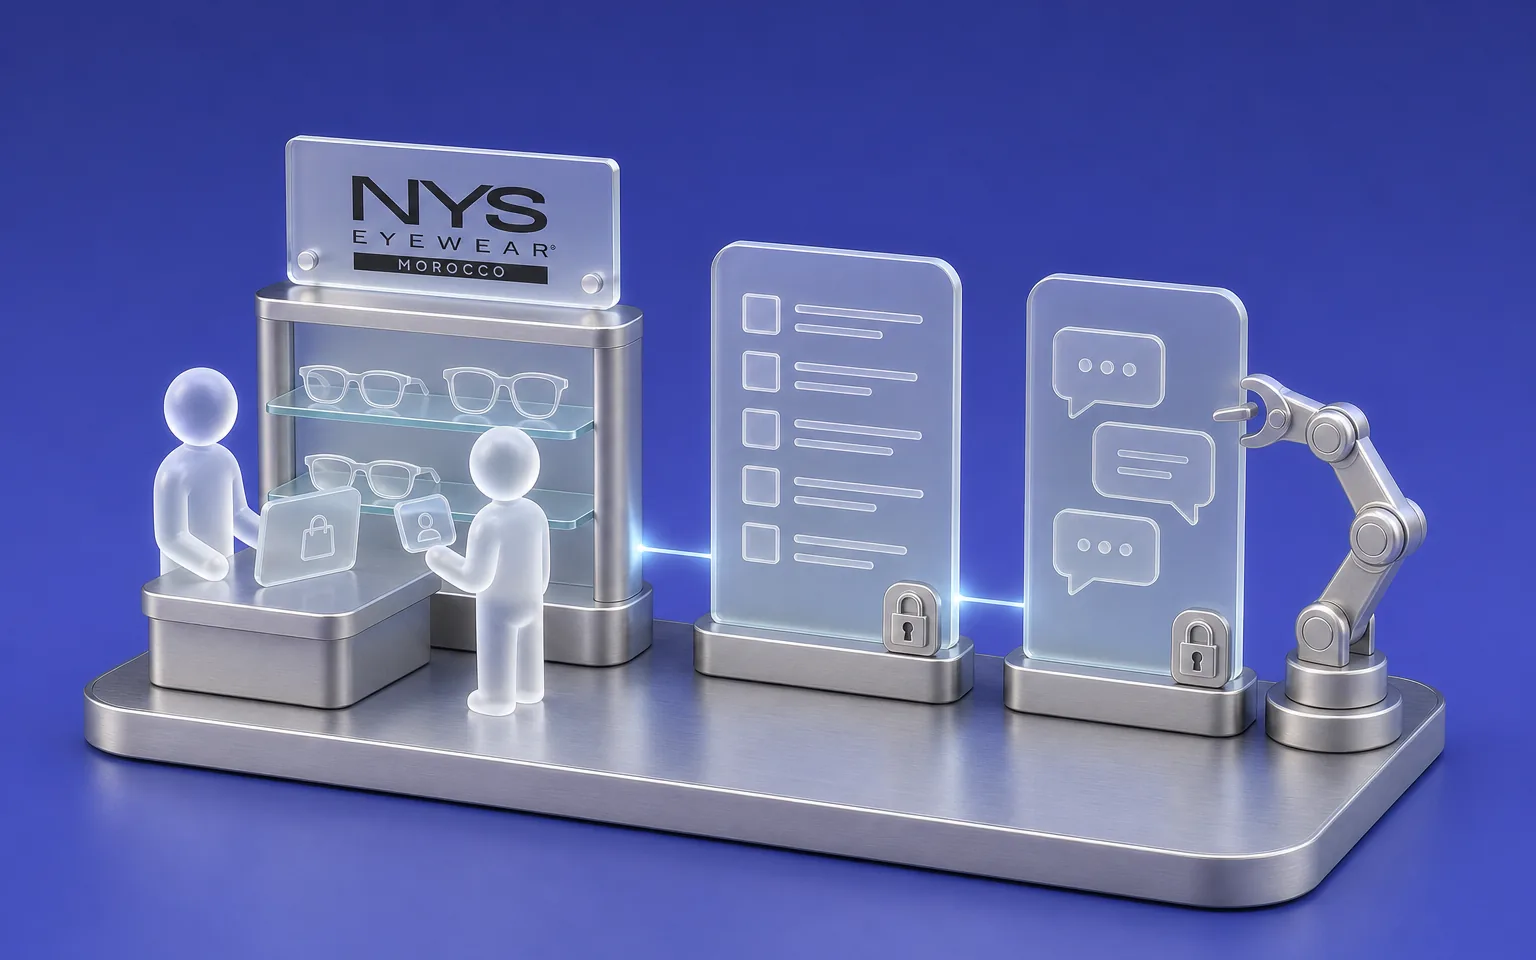
Dans l'ERP construit pour NYS, le copilote IA répond dans les limites des droits de l'utilisateur connecté, et il ne révèle donc aucune information que cet utilisateur ne pourrait pas consulter lui-même. Une annulation en caisse exige le code d'un responsable et un motif, et chaque mouvement de stock ou de caisse est inscrit dans un registre qui ne se modifie pas après coup.
Le cadre de la loi 09-08
Au Maroc, la loi 09-08 encadre le traitement des données personnelles.
Votre entreprise
Responsable du traitement, votre entreprise dépose la déclaration ou la demande d'autorisation auprès de la CNDP.
Claro
Nous documentons les flux de données dont vous avez besoin pour préparer ces démarches.
Votre conseil
Nous vous recommandons de lui faire valider ces démarches.
Un fournisseur situé hors du Maroc peut aussi relever des règles sur le transfert de données à l'étranger. Nous ne délivrons ni avis juridique ni certification.
À lire aussi
- IA et confidentialité : où partent vraiment vos documents
Ce que deviennent vos documents selon l'outil d'IA et le contrat retenus.
- Gouvernance IA : contrôler ChatGPT en entreprise
Comment encadrer l'usage des outils d'IA par vos collaborateurs.
- Hébergement : ce que votre prestataire ne garantit pas
Les questions à poser pour savoir qui répond de quoi en cas d'incident.
FAQ
Questions fréquentes
Peut-on utiliser des documents confidentiels ?
Oui, à condition de définir avant le projet qui peut les consulter et où ils sont traités. Pour des documents qui ne doivent pas quitter votre entreprise, le système et le modèle d'IA peuvent être installés sur votre infrastructure. Pour les autres, nous retenons un fournisseur dont nous avons vérifié les conditions de conservation et d'usage des données.
Comment choisissez-vous les fournisseurs et l'hébergement ?
Nous partons de la sensibilité des données, de la qualité attendue des réponses, du volume et de votre capacité à exploiter un serveur. Comme nous ne dépendons d'aucun fournisseur de modèle, nous comparons les options disponibles et vous présentons celle qui convient, avec ses contreparties en contrôle, en frais d'usage et en maintenance.
Que peuvent valider ou arrêter nos équipes ?
Vos équipes valident les actions qui engagent l'entreprise, selon la liste convenue, et peuvent rejeter toute proposition du système. Le responsable désigné peut aussi suspendre le système ou retirer un accès à tout moment. Le fonctionnement d'un agent, de la demande à la validation, est détaillé sur notre page Employés IA & Agents.
Qui suit le système après sa mise en service ?
Le responsable désigné dans votre équipe suit l'usage au quotidien et traite les exceptions. Le suivi technique, les ajustements et la revue des changements relèvent quant à eux de notre offre Maintenance & Évolution, avec un compte rendu écrit chaque mois. Les questions d'organisation et de priorités relèvent de la Transformation IA.
Parlons de vos enjeux
Examinons vos exigences de sécurité.
Décrivez-nous les données concernées, les accès en place et vos contraintes d'hébergement ou de validation. Nous vous dirons comment nous encadrerions le système et ce qu'il faudrait décider de votre côté.
- L'appel dure trente minutes, en visioconférence.
- Vous parlez directement à un expert de Claro.
- Vous recevez ensuite par email la prochaine étape que nous vous conseillons.